做金融、做持牌業務的機構,對「ISO 認證」這個詞應該不陌生。但真要問一句「ISO 到底是什麼、證書含金量在哪」,能講清楚的人其實不多。
尤其這兩年,越來越多的金融科技(FinTech)和監管科技( RegTech )公司,把「透過ISO/IEC 27001」寫進了官網和宣傳頁。
它到底代表什麼?今天我們把它講清楚。
什麼是ISO認證?
ISO是國際標準化組織(International Organization for Standardization)的簡稱,負責制定涵蓋多個領域的國際標準。
我們常說的ISO認證,通常是指企業的管理系統經過獨立認證機構審核,確認符合相應標準的要求,並取得認證證書。
不同的ISO標準,關注的重點也不一樣。例如:
- ISO 9001 : 專注於品質管理,協助企業規範工作流程、提升服務品質。
- ISO 14001 : 關注環境管理,幫助企業系統化管理環境影響。
- ISO/IEC 27001 : 專注於資訊安全管理,協助企業識別及控制資訊安全風險。
- ISO/IEC 20000-1:專注於IT服務管理,協助企業規範IT服務的交付與管理。
- ISO/IEC 27701:關注隱私資訊管理,幫助企業加強個人資訊的處理與保護。
需要注意的是,ISO標準本身並不等於法律法規。企業獲得相關認證,也不代表自動滿足所有監管要求,而是顯示其在特定認證範圍內建立了符合相應標準的管理系統。
什麼是ISO/IEC 27001認證?
ISO/IEC 27001是國際標準化組織(ISO)與國際電工委員會(IEC)共同發布的資訊安全管理系統(ISMS)標準。
是目前全球應用最廣的資訊安全管理系統(ISMS)標準,常被稱為資訊安全管理領域的「國際通行證」。
- 主要關注哪些面向?
ISO/IEC 27001的資訊安全管理圍繞著三個重要目標:
第一,保密性。確保客戶資料、業務文件等敏感資訊只能由授權的人員訪問,減少資訊外洩風險。
第二,完整性。確保資訊在儲存、傳輸和處理過程中保持準確,避免未經授權的修改或破壞。
第三,可用性。確保授權的人員能夠在需要時正常使用相關資訊和系統,降低系統故障對業務的影響。
圍繞著這些目標,企業需要根據自身業務和風險情況,制定相應的管理制度,並落實存取權限、人員管理、風險評估、事件處理和業務持續性等措施。
- 認證審核看什麼?
ISO/IEC 27001並不是只看一套制度文件,也會關注管理系統是否真正建立並有效運作。
審核通常涉及以下方面:
- 風險評估: 是否識別重要資訊資產及其面臨的安全風險。
- 權限管理: 是否明確不同人員能夠存取哪些資訊和系統。
- 人員與制度管理:是否建立相關政策、職務職責與安全意識訓練機制。
- 技術與實體安全:是否根據風險採取適當的技術防護和實體保護措施。
- 持續改善: 是否定期進行內部審核、管理評審,並對發現的問題進行整改。
ISO/IEC 27001:2022的附錄A列有93項參考控制措施,分為組織控制、人員控制、實體控制和技術控制四大類。
這93項控制措施並不代表所有企業都必須不加區分地全部實施。 企業需結合自身業務範圍、風險評估結果及適用性判斷,確定需要採取的控制措施,並形成適用性聲明( SoA )。
- ISO 27001認證效期多久?
通常情況下,ISO/IEC 27001管理系統認證的認證週期為三年。在此期間,企業一般需要接受認證機構安排的定期監督審核,並持續維護和改善管理體系,才能維持認證有效狀態。
因此,獲得證書並不是工作的終點。真正重要的是,企業能否將資訊安全要求落實到日常營運。
常見的ISO 認證還有哪些?
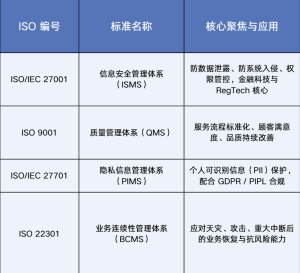
不同企業的業務模式和管理需求不同,適合關注的ISO標準也有所區別。
需要留意的是,不同標準的適用範圍、審核要求和認證條件並不相同。企業應根據實際業務需求選擇適合的管理體系,而非單純追求認證數量。
結語
所以,當一家金融科技機構說「我們通過了ISO 27001」,背後是一整套成體系的安全管理能力,而不是一句口號。對把資料安全與合規放在第一位的公司來說,這份認證,確實是沉甸甸的信任憑證。
作為監管科技( RegTech )服務商,億東金融( eDon Fintech)已正式通過ISO/IEC 27001 認證,並把這一標準的管理框架,融入客戶盡調(CDD)、中國企業盡調(KYB)與反洗錢交易監控(AML)等產品全流程,讓安全與合規,落到每一個環節。